安全与客户运营 · 2026 年 10 月 6 日
Telegram 客服客户数据权限:角色、团队与数据范围
客服团队在打开客户资料前,应该先能回答一个简单问题:这个人为什么需要访问,以及访问到什么程度才足够?
共享 Telegram 账号为什么不是权限模型
多人共用一个登录,会让团队很难知道谁查看过客户、哪支团队负责关系,以及人员变化后应该何时结束访问。人员调整也会因此变成手工改密码和清理会话的问题。
更稳定的方式是拆开四个问题:一个人承担什么职能、可以看到哪些组织数据、负责哪些客户或渠道,以及敏感操作是否需要额外复核。
一套可执行的四层访问控制
1. 员工角色与职能
为每位员工使用独立账号,并让角色与实际工作匹配。客服、团队管理和安全复核不应默认拥有同样的后台权限。角色回答“可以做什么”,不等于自动获得所有客户的查看权。
2. 组织与数据范围
通过部门或组织范围限制可见的业务数据。当多个团队共用一个 COnnect 工作区时,范围尤其重要。人员换部门、职责变化或离职时,应重新检查范围。
3. 客户与渠道归属
为每个活跃客户关系和公司 Telegram 渠道指定负责人。归属让下一步动作清晰可见,但不会因为交接就把所有客户开放给所有人。对于受支持的 Telegram 客户和群组记录,COnnect 会在应用组织范围时使用归属信息。
4. 高风险工作的限时复核
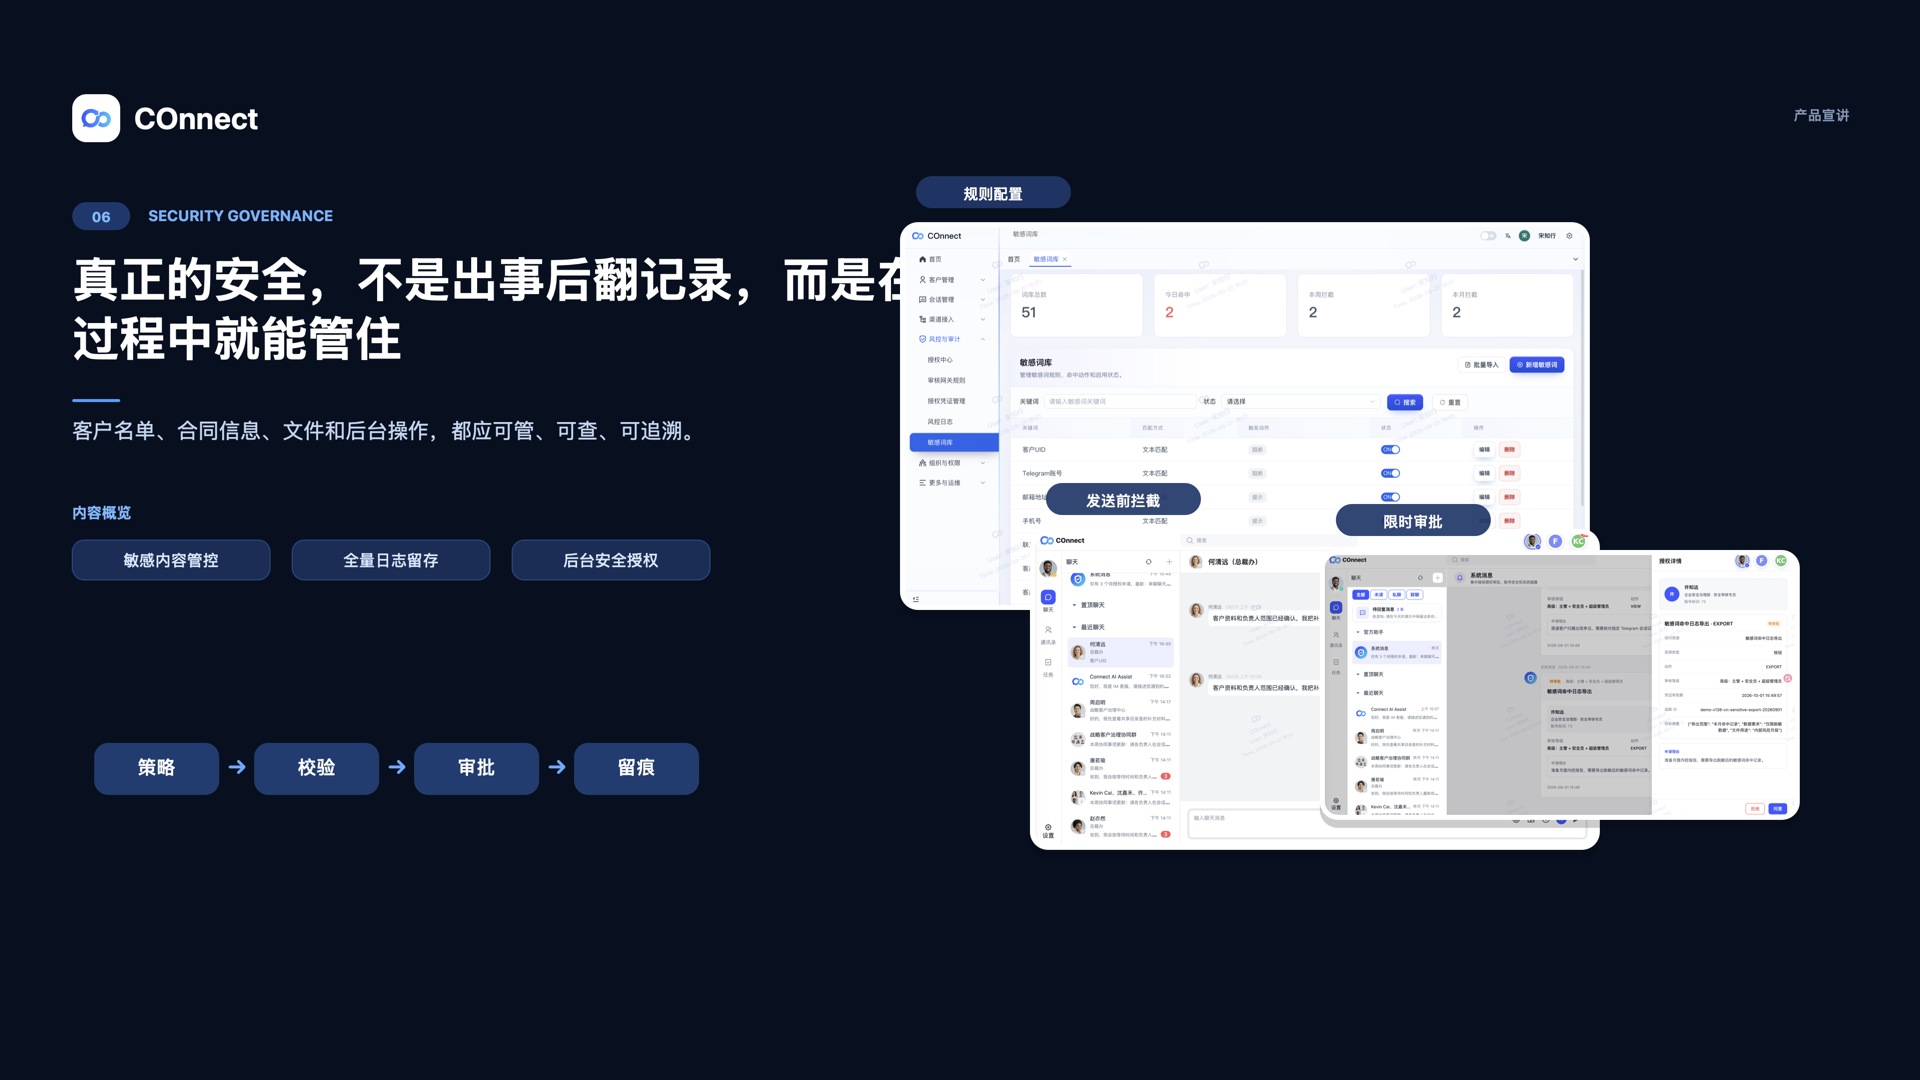
有些操作不能只依赖长期角色。更稳妥的顺序是:用户先具备所需长期权限,操作命中已配置的复核规则,申请获得批准,系统签发有效凭证,并记录这次决定。申请不应悄悄扩大日常访问范围。
人员变更时应该检查什么
先检查员工的部门和角色,再检查其负责的客户、公司 Telegram 渠道、待回复消息、后续任务以及正在生效的审批或复核权限。把业务关系转给明确的接收人,保留继续服务所需的上下文,并移除已经没有理由保留的权限。
离职交接不只是删权限。接收人还需要明确负责人、下一步动作和必要的客户上下文,避免客户再次重复沟通。
COnnect 如何支持这套方式
COnnect 提供组织角色、数据范围、客户与渠道归属、权限开通申请,以及受支持的审批或风险复核流程。移动端和电脑网页端都提供安全助手审批入口。当前控制针对已确认的 COnnect 业务流程,不表示每一个 Telegram 动作或消息都会自动进入审计。
具体操作可以阅读客户归属指南、公司 Telegram 账号指南和治理审批指南。
常见问题
有了角色,员工就能看到所有 Telegram 客户吗?
不能。角色说明可执行的职能,组织数据范围以及客户或渠道归属仍然决定哪些受支持记录可见。
员工需要执行高风险操作时怎么办?
如果命中已配置的复核规则,员工需要走受支持的申请和审批流程。只有审批和凭证校验通过后才会放行。
COnnect 能替代 Telegram 自身的账号安全设置吗?
不能。Telegram 的会话、恢复方式和两步验证仍由 Telegram 账号负责。COnnect 是在受支持流程外围增加组织和客户运营控制。