安全与客户运营 · 2026 年 10 月 20 日
Telegram 客服临时访问授权:如何审核与控制
当员工需要处理敏感客户工作时,正确做法不是共享密码,也不是永久增加管理员权限,而是提交有明确原因、范围和复核记录的申请。
为什么临时访问需要一套流程
客服团队有时需要调查敏感会话、临时接替负责人,或完成受控的后台操作。如果解决方式是共享登录或永久增加角色,团队就很难解释谁在什么原因下获得过访问权限。
临时访问流程可以保持原有角色模型不变,只在命中已配置规则时增加一次短链路复核。
一套可执行的申请到复核流程
1. 先确认已有角色和数据范围
申请人应先具备完成任务所需的长期角色和组织数据范围。临时授权不能绕过基础权限,也不能替代客户归属。
2. 说明任务和资源
说明要处理什么、涉及哪个受支持的菜单、页面、按钮、客户或公司 Telegram 记录,以及为什么当前权限不足。明确的申请能让审核人有依据地同意或拒绝。
3. 交给合适的审核人
已配置的审核规则可以把申请交给对应主管、安全审核员或管理员。审核人应结合业务需要、客户归属、组织范围以及敏感内容或风险上下文再作决定。
4. 使用已批准的限时凭证
审核通过后,系统可以为受支持的操作签发受限授权凭证。申请人只完成获批工作,并在凭证到期或被撤销后停止使用临时访问。
5. 保留决定记录
申请、审核决定、处理结果和相关风控记录形成可复核的轨迹,便于后续跟进,但不应宣称每一个 Telegram 动作或消息都会自动进入审计。
审核人应该检查什么
- 申请人的具名角色和组织数据范围是否仍然正确?
- 申请是否与客户或渠道归属记录一致?
- 申请是否只针对受支持资源,并写明真实业务原因?
- 应该同意、拒绝,还是退回补充上下文?
- 工作完成后,凭证是否需要立即到期或撤销?
临时授权应该是范围明确、可复核的例外,不应悄悄扩大员工日常可见的客户范围,也不能替代 Telegram 自身的会话和两步验证设置。
COnnect 如何支持这套方式
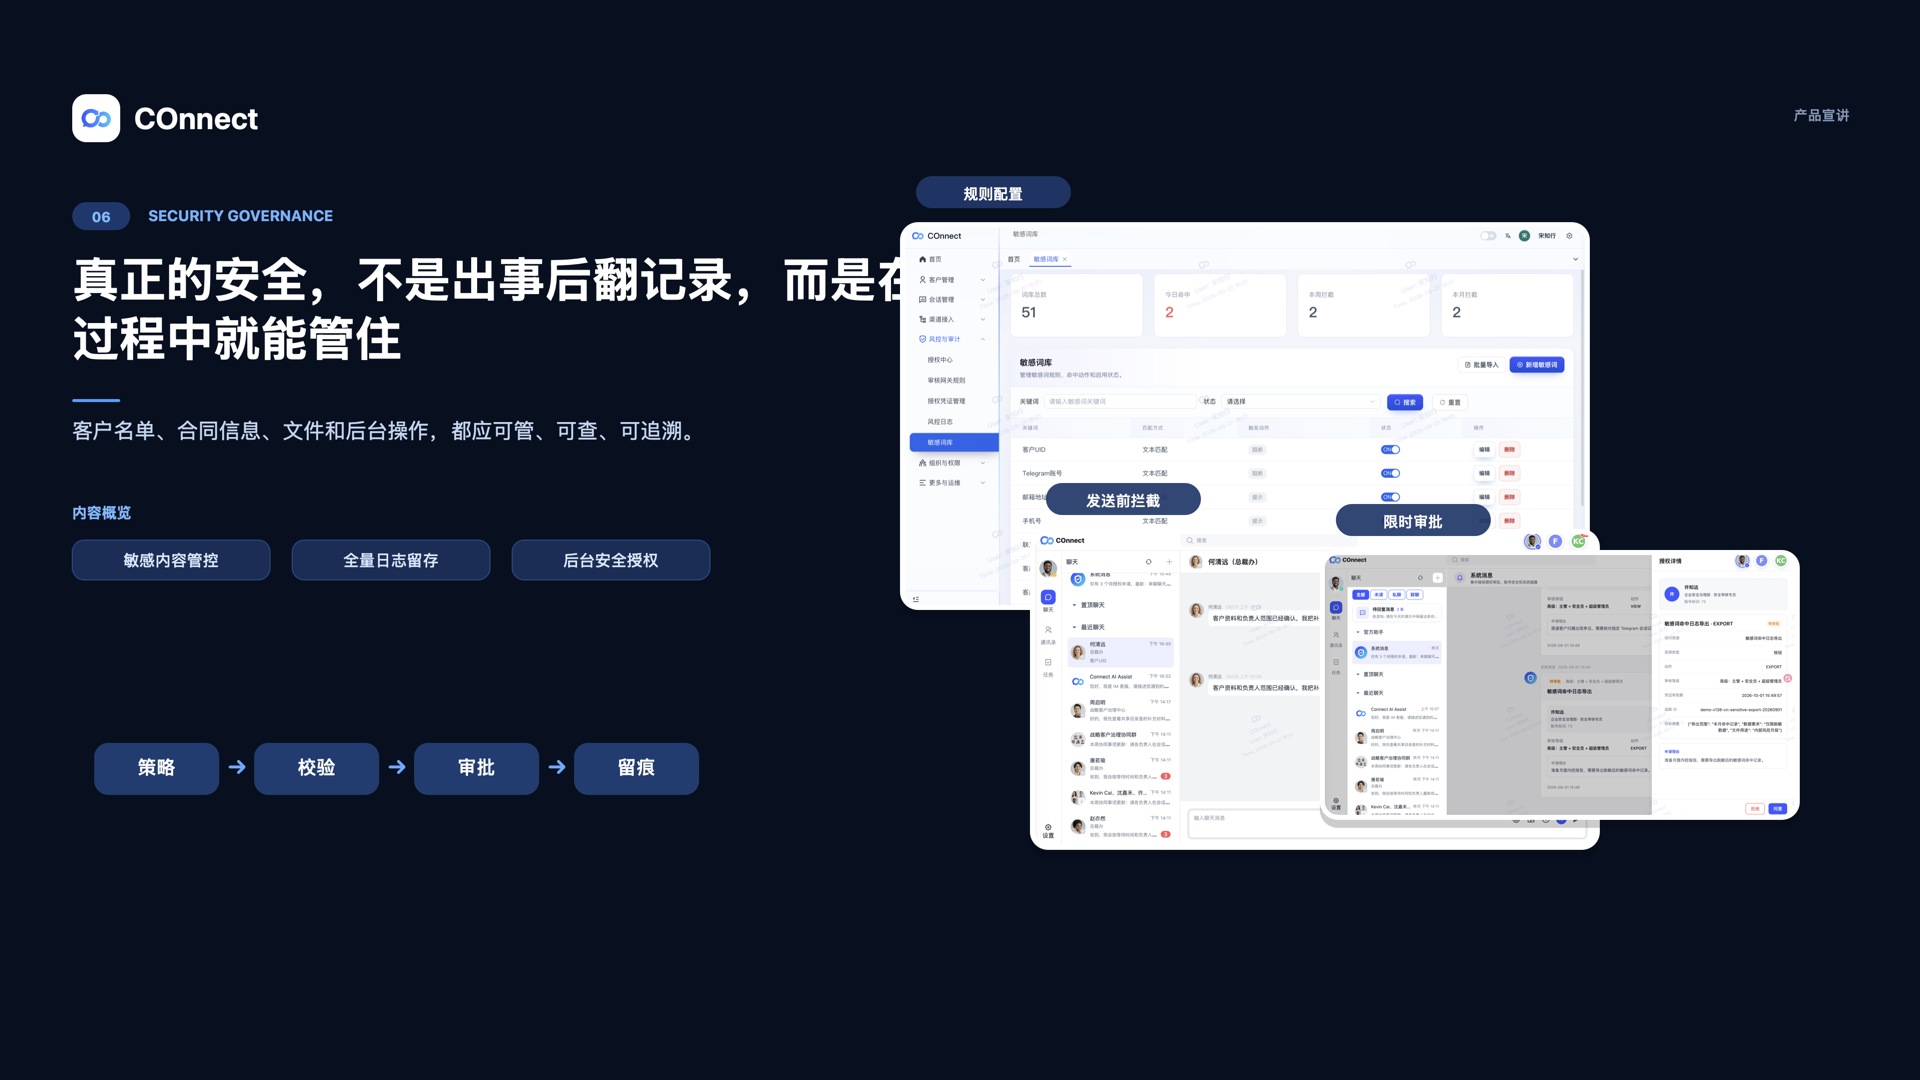
COnnect 支持权限开通申请、菜单/页面/按钮级审核规则、审核链路、受限授权凭证、支持客户端中的安全助手审核入口以及风控记录。这些控制针对已确认的 COnnect 业务流程,具体可用范围可能因客户端、账号和部署配置而异。
相关操作可以阅读治理审批指南、客户数据权限指南和员工离职客户交接清单。
常见问题
临时授权可以替代缺失的角色权限吗?
不能。申请人必须先具备所需的长期角色和组织范围。临时授权只是为配置过的高风险工作增加复核步骤。
审批通过后就能看到工作区里的所有客户吗?
不能。客户归属和组织数据范围仍然有效,审批只覆盖申请中明确的受支持资源和业务流程。
这能保护 Telegram 的会话和恢复设置吗?
不能。Telegram 的会话、恢复方式和两步验证仍由 Telegram 账号负责。COnnect 是在受支持流程外围增加组织和客户运营控制。