安全与客户运营 · 2026 年 10 月 2 日
Telegram 客服审计记录:应该记录什么
一份有价值的审计记录,应该帮助团队回答四个问题:发生了什么、谁负责、做了什么决定,以及下一步是什么。
为什么聊天记录不等于审计记录
Telegram 对话可以显示某人写了什么,却很少解释组织为什么做出决定、访问范围是什么,以及后续由谁负责。一份有用的审计记录应补充业务上下文,同时避免形成另一份失控的敏感数据副本。
客服团队应该定义的五类记录
1. 客户归属与范围
记录客户、当前负责人、团队或组织范围、来源渠道和下一步面向客户的动作。会话转交时,归属应明确变化。
2. 风险或策略事件
对于敏感内容事件,记录规则或类别、命中内容引用、发送人、目标、聊天类型、平台、处理动作和时间。由于日志可能包含敏感文本,应限制消息内容的访问权限。
3. 决定与复核人
如果流程需要审批或风险复核,记录申请、决定、复核角色、适用范围和有效期。可见的审批记录不等于悄悄扩大访问权限。
4. 结果与失败状态
记录消息是被阻断、发送、转交、标记失败,还是继续等待。失败动作不能被当作已经完成客户回复。
5. 下一步与关闭
通过回复、任务、交接或等待原因完成闭环。下一位负责人应该无需翻找私人笔记就能继续处理。
密码、验证码、支付信息和无关私人资料不要写进审计说明。
访问边界和字段同样重要
管理者可能只需要摘要,而安全复核人员需要查看敏感内容事件。这是不同的访问需求。使用组织角色和数据范围控制谁可以查看、导出或处理记录,并检查记录本身是否包含客户消息内容。
COnnect 如何支持这套流程
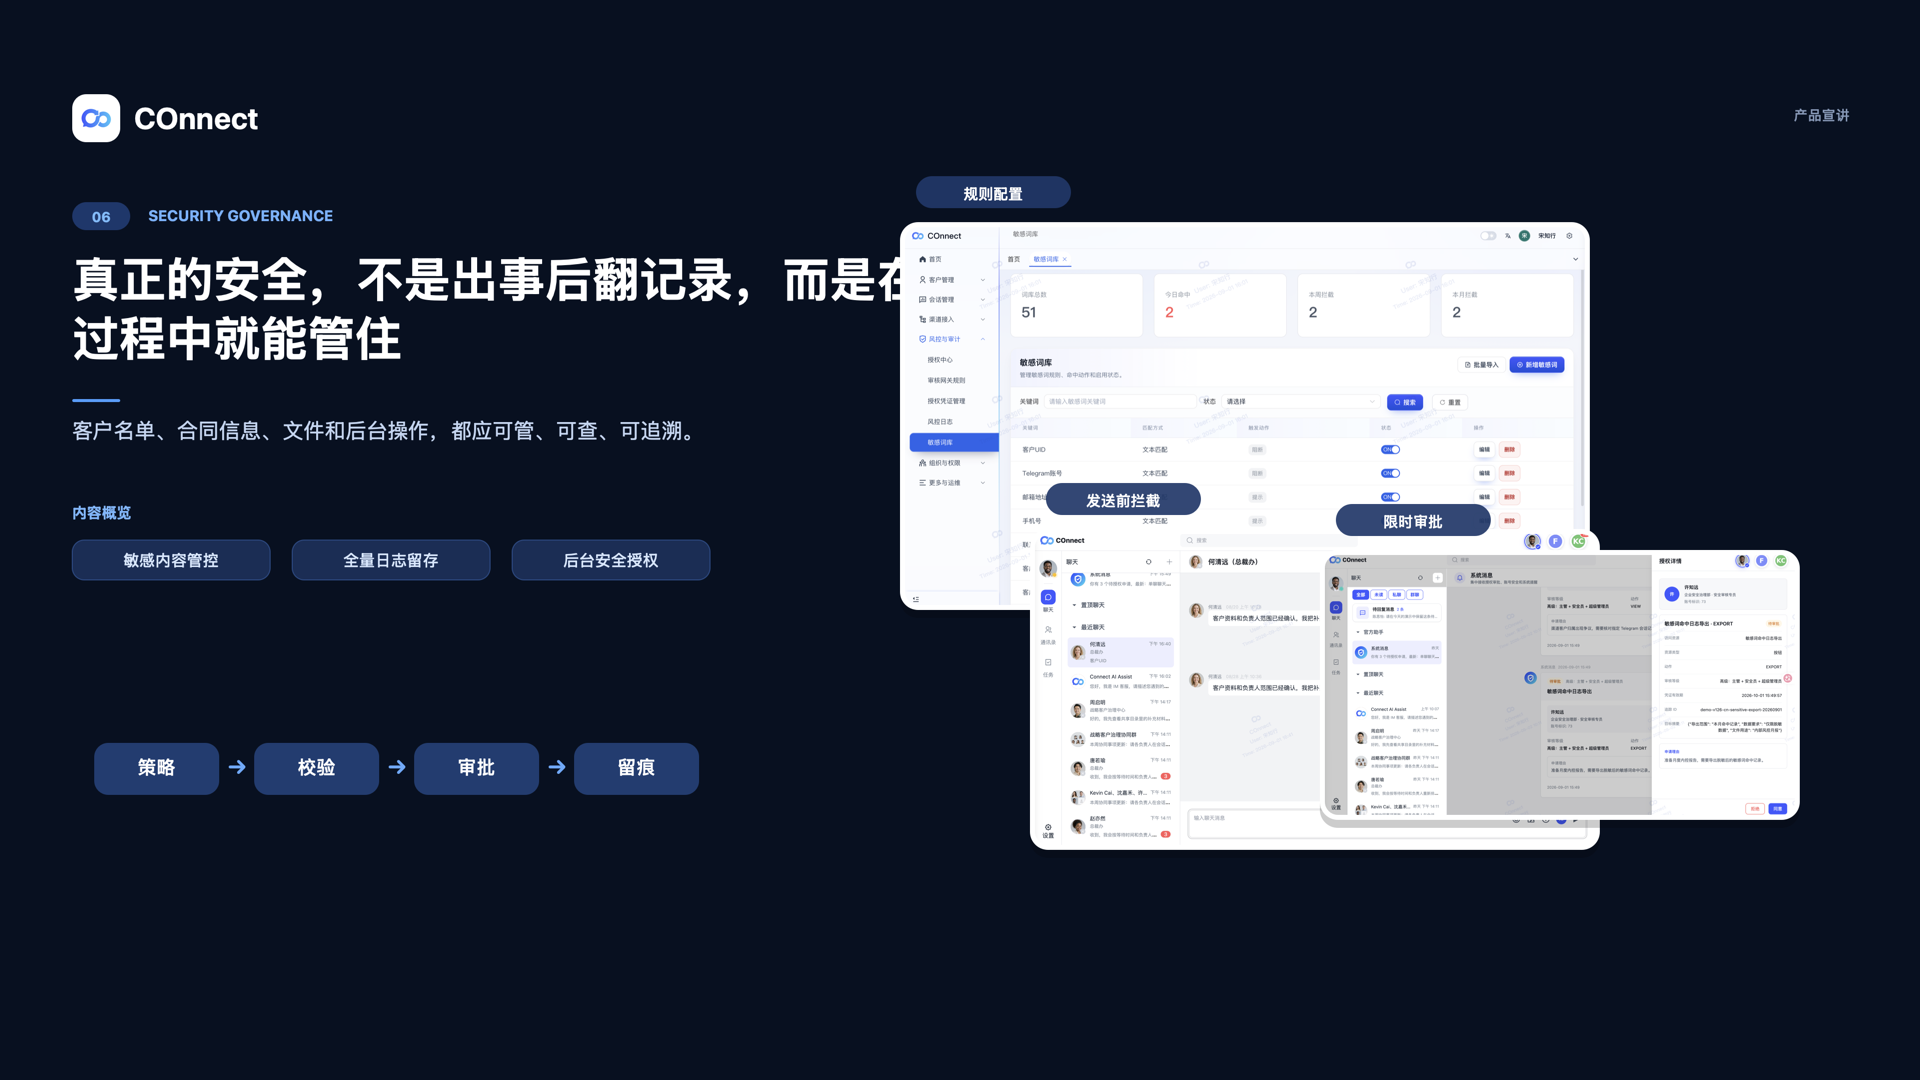
COnnect 为受支持的流程提供客户归属、跟进可视化、组织角色、数据范围控制、敏感内容风控日志以及审批或风险复核记录。当前风控日志覆盖已确认的敏感词事件及其处理信息。COnnect 不会宣称每一个 Telegram 动作、消息、媒体或客户决定都会自动形成完整审计记录。
常见问题
Telegram 聊天历史算完整审计记录吗?
不算。聊天历史是沟通内容证据,但审计记录还需要归属、范围、决定、结果和下一步动作。
审计日志应该包含完整客户消息吗?
只有在受支持的控制确实需要,且组织已经批准访问模型时才考虑。凭据和无关个人信息不要写入日志或备注。
COnnect 会自动审计每一个 Telegram 动作吗?
不会。当前记录与已确认的敏感内容事件及受支持的审批或风险复核流程相关。